如何保护您的 PAYWISE 账户安全
邮件验证码、受信任设备、安全提醒、API 密钥 IP 限制和团队角色:哪些措施保护您的账户和资金,以及您可以在五分钟内完成的设置。
发布于 05 十月 2026 阅读约 3 分钟

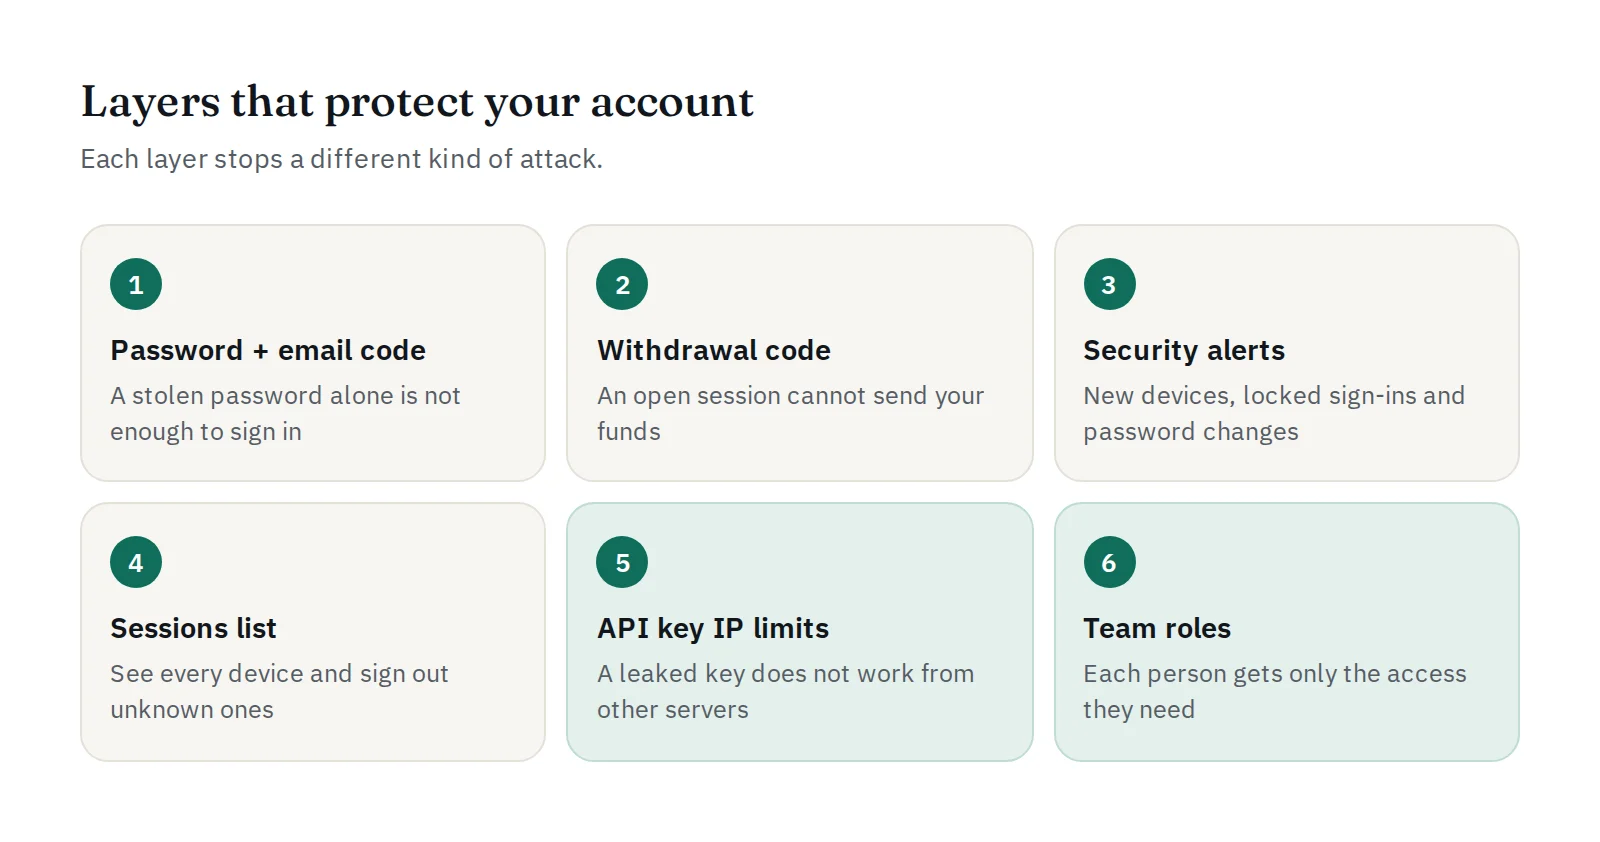
您的 PAYWISE 账户掌管着真实的资金:收款、提现以及网站使用的 API 密钥。PAYWISE 通过多层措施保护账户,而您这边的几项设置可以让它更加安全。
1. 每次登录都需要邮件验证码
输入密码后,PAYWISE 会向您的邮箱发送一个 6 位验证码。验证码 10 分钟内有效,且只能尝试几次。即使有人知道了您的密码,没有您的邮箱也无法登录。
在您自己的电脑或手机上,可以勾选信任此设备 30 天。更改密码会一次性移除所有受信任设备。
**您需要做的:**同样保护好您的邮箱账户,使用强密码并开启两步验证。切勿分享验证码:PAYWISE 工作人员绝不会向您索要验证码。
2. 每次提现都需要单独的验证码
即使您已登录,每次提现也都需要单独的邮件验证码。即使有人进入了已打开的会话,也无法把您的资金转走。
3. 出现异常时发送提醒
在以下情况下,PAYWISE 会给您发送邮件:
- 账户在新的浏览器或设备上被使用,
- 密码输错次数过多导致登录被锁定,
- 您的密码被更改,
- API 密钥在未被允许的 IP 地址上被使用。
如果不是您本人操作,请立即更改密码,然后退出所有其他会话。
4. 查看并结束您的会话
在设置中,已登录的会话列表会显示登录您账户的所有浏览器和设备。退出您不认识的会话,或使用退出所有其他会话。您也可以移除所有受信任设备。
5. 限制 API 密钥的使用位置
API 密钥只在创建时显示一次,并以哈希形式存储。请只把它保存在您的服务器上:不要放在网站代码、应用或聊天消息中。
在 API 密钥页面,使用编辑 IP 只允许您服务器的 IP 地址。从其他地方使用的密钥会被拒绝,并且您会收到提醒。如果密钥可能已泄露,请进行轮换:旧密钥会立即失效。
6. 只给每个人所需的权限
在团队中邀请您的员工,而不是共享您自己的登录信息,并为每个人选择一个角色:
| 角色 | 可以做什么 |
|---|---|
| 财务 | 提现和报表 |
| 开发者 | API 密钥、Webhook 和 API 日志 |
| 只读 | 仅查看 |
每个人都使用自己的邮箱和验证码登录,您也可以随时移除任何成员。
五分钟检查清单
- 使用强且唯一的密码,并为邮箱开启两步验证
- 只信任您自己的设备
- 为每个正式环境 API 密钥设置 IP 限制
- 为每位员工创建单独账户,并分配最小权限的角色
- 在服务器上验证 Webhook 签名:参见验证 PAYWISE Webhook 签名