Cara menjaga akun PAYWISE Anda tetap aman
Kode email, perangkat tepercaya, peringatan keamanan, batas IP untuk API key, dan peran tim: apa yang melindungi akun dan dana Anda, dan apa yang bisa Anda lakukan dalam lima menit.
Terbit 05 Oktober 2026 3 menit baca

Akun PAYWISE Anda mengendalikan uang sungguhan: pembayaran, penarikan, dan API key yang dipakai website Anda. PAYWISE melindunginya dengan beberapa lapisan, dan beberapa pengaturan dari sisi Anda membuatnya semakin kuat.
1. Kode lewat email di setiap login
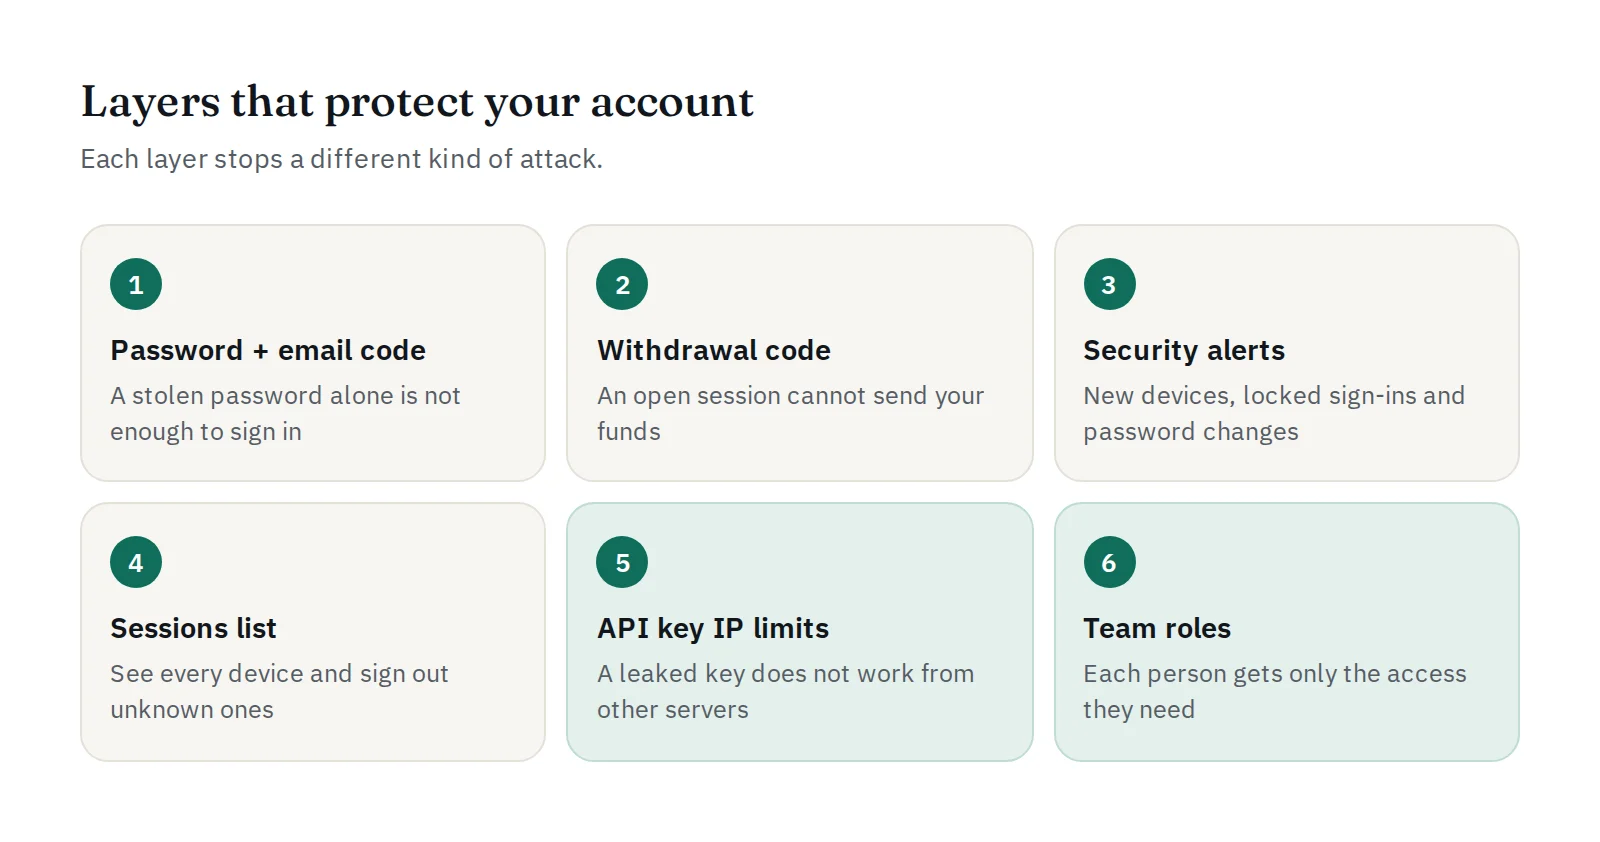
Setelah password, PAYWISE mengirim kode 6 digit ke email Anda. Kode berlaku 10 menit dan hanya bisa dicoba beberapa kali. Walaupun ada orang yang tahu password Anda, mereka tidak bisa masuk tanpa akses ke email Anda.
Di komputer atau HP milik sendiri, Anda bisa mencentang Percayai perangkat ini selama 30 hari. Mengganti password akan menghapus semua perangkat tepercaya sekaligus.
Bagian Anda: lindungi juga akun email Anda dengan password yang kuat dan verifikasi dua langkah. Jangan pernah membagikan kode: staf PAYWISE tidak akan pernah memintanya.
2. Kode terpisah untuk setiap penarikan
Setiap penarikan membutuhkan kode email tersendiri, walaupun Anda sudah login. Orang yang berhasil masuk ke sesi yang terbuka tetap tidak bisa mengirim dana Anda ke mana pun.
3. Peringatan saat ada hal yang tidak biasa
PAYWISE mengirim email kepada Anda saat:
- akun Anda dipakai dari browser atau perangkat baru,
- login dikunci setelah terlalu banyak salah password,
- password Anda diganti,
- API key dipakai dari alamat IP yang tidak diizinkan.
Kalau itu bukan Anda, segera ganti password, lalu keluarkan semua sesi lain.
4. Lihat dan akhiri sesi Anda
Di Pengaturan, daftar Sesi login aktif menampilkan semua browser dan perangkat yang sedang login ke akun Anda. Keluarkan yang tidak Anda kenal, atau pakai Keluarkan semua sesi lain. Anda juga bisa Hapus semua perangkat tepercaya.
5. Batasi dari mana API key bisa dipakai
API key hanya ditampilkan sekali, saat dibuat, dan disimpan dalam bentuk hash. Simpan hanya di server Anda: jangan di kode website, aplikasi, atau pesan chat.
Di Kunci API, pakai Ubah IP untuk mengizinkan hanya alamat IP server Anda. Key yang dipakai dari tempat lain akan ditolak, dan Anda mendapat peringatan. Kalau sebuah key mungkin bocor, lakukan Rotasi: key lama langsung berhenti berfungsi.
6. Beri setiap orang akses secukupnya
Undang staf Anda lewat menu Tim, jangan berbagi login Anda sendiri, lalu pilih peran untuk setiap orang:
| Peran | Bisa melakukan |
|---|---|
| Keuangan | Penarikan dan laporan |
| Developer | API key, webhook, dan log API |
| Pengamat | Hanya melihat |
Setiap orang login dengan email dan kodenya sendiri, dan Anda bisa menghapus seseorang kapan saja.
Daftar periksa lima menit
- Password yang kuat dan tidak dipakai di tempat lain, plus verifikasi dua langkah di email Anda
- Hanya percayai perangkat milik sendiri
- Batas IP di setiap API key live
- Akun sendiri untuk setiap staf, dengan peran sekecil mungkin
- Verifikasi tanda tangan webhook di server Anda: lihat Memverifikasi tanda tangan webhook PAYWISE