Cara melindungi API key pembayaran Anda: 7 aturan praktis
API key bisa membuat pembayaran dan meminta penarikan dana atas nama Anda. Ini tempat menyimpannya, cara membatasinya hanya untuk server Anda, dan apa yang harus dilakukan kalau bocor.
Terbit 07 Oktober 2026 3 menit baca

API key adalah kata sandi yang dipakai website Anda untuk berbicara dengan PAYWISE. Siapa pun yang memegang key live bisa membuat pembayaran atas nama Anda dan, lewat API, meminta penarikan dana ke rekening pencairan yang Anda atur. Jadi key ini layak dijaga dengan baik.
1. Simpan key hanya di server
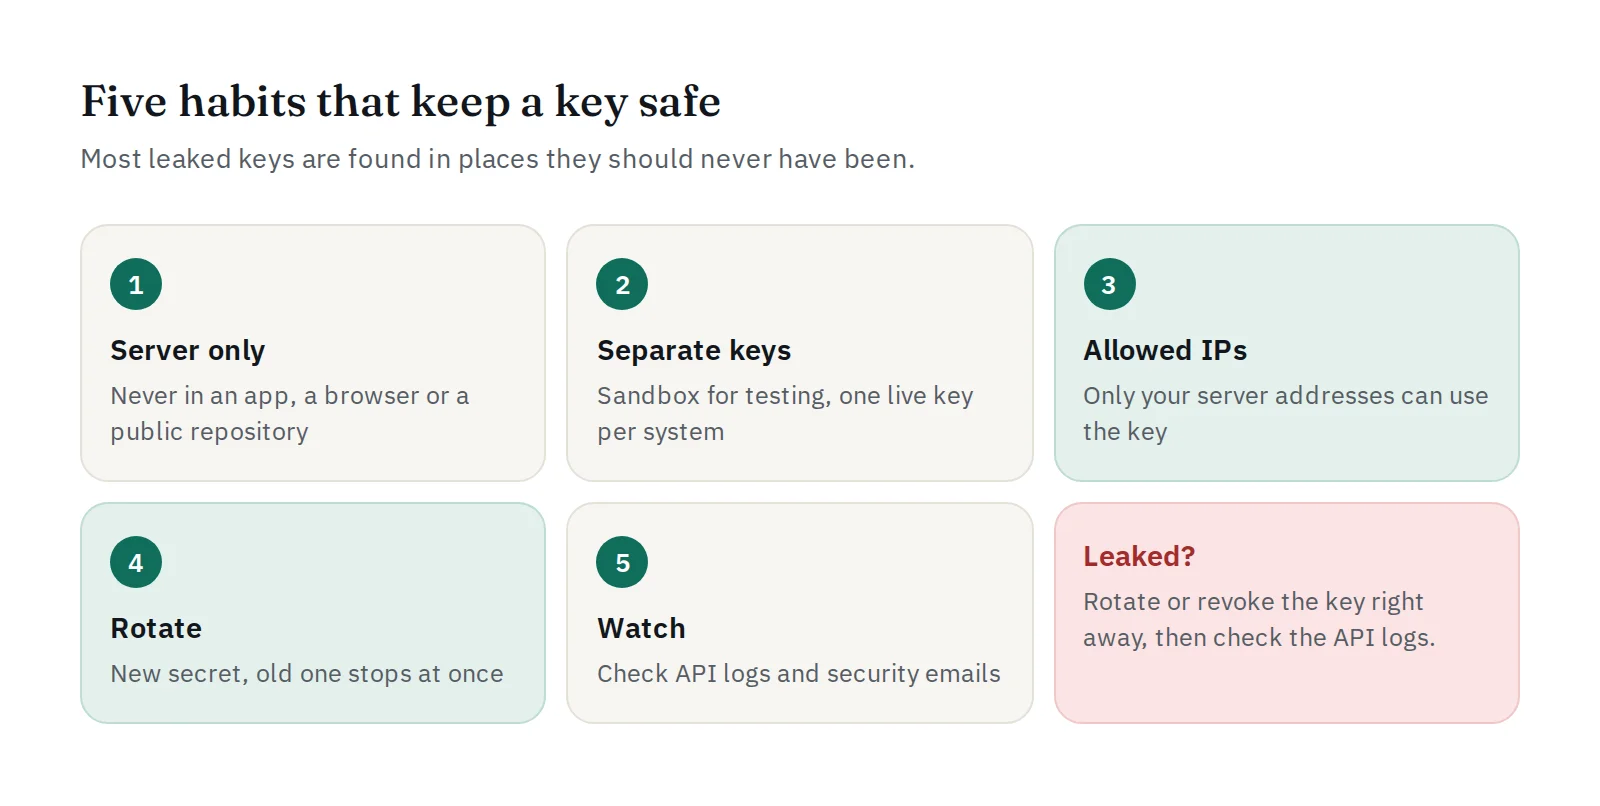
Key harus berada di backend: kode server yang tidak pernah dilihat pelanggan. Jangan pernah menaruhnya di:
- aplikasi HP, aplikasi desktop atau JavaScript di browser (siapa pun bisa membongkarnya),
- repositori kode publik atau yang dibagikan,
- screenshot, pesan chat atau tiket support.
Simpan di environment variable atau secrets manager, bukan langsung di kode:
# .env (jangan pernah di-commit)
PAYWISE_API_KEY=pw_live_...
Kalau aplikasi Anda butuh pembayaran, aplikasinya meminta ke server Anda, lalu server Anda yang memanggil PAYWISE.
2. Simpan saat key dibuat
PAYWISE hanya menyimpan sidik jari setiap key, bukan key-nya, jadi key lengkap hanya ditampilkan sekali, tepat setelah dibuat. Langsung salin ke tempat penyimpanan rahasia Anda. Kalau hilang, cukup buat key baru.
3. Pakai key terpisah
- Key sandbox (
pw_test_...) hanya berlaku untuk transaksi uji coba. Pakai untuk development dan staging. - Key live (
pw_live_...) memindahkan uang sungguhan. Berikan hanya ke production. - Buat satu key live untuk setiap sistem (misalnya toko online dan server tagihan Anda) dengan label yang jelas. Kalau satu sistem bermasalah, Anda bisa mengganti key-nya tanpa mengganggu yang lain.
4. Izinkan hanya alamat IP server Anda
Di halaman API Keys Anda bisa mengatur IP yang diizinkan untuk setiap key: alamat tunggal atau rentang CIDR, maksimal 50. Request dari alamat lain ditolak dengan 403 IP_NOT_ALLOWED, walaupun key-nya benar. Key yang dicuri jadi tidak berguna di luar server Anda.
Tidak yakin alamat mana yang dipakai server Anda? Buka log API: setiap request menampilkan IP asalnya.
5. Rotasi key secara berkala
Rotasi membuat rahasia baru dengan label dan IP yang diizinkan yang sama, dan rahasia lama langsung berhenti berfungsi. Supaya tidak ada gangguan:
- Siapkan waktu singkat saat Anda bisa memperbarui server.
- Klik Rotasi dan salin key baru.
- Masukkan ke environment variable, lalu restart atau reload aplikasi.
- Cek log API: request harus berhasil dengan key baru.
Lakukan rotasi setelah anggota tim yang punya akses keluar, setelah pindah server, dan secara rutin.
6. Pantau apa yang dilakukan key Anda
- Log API menampilkan setiap request dengan status, IP dan request ID.
- Setiap key menampilkan kapan terakhir dipakai. Key yang seharusnya tidak dipakai tapi ternyata aktif perlu diperiksa.
- PAYWISE mengirim email keamanan saat key dibuat, dirotasi atau dicabut. Kalau bukan Anda yang melakukannya, segera bertindak.
7. Kalau key bocor
- Rotasi key-nya, atau cabut kalau sistemnya tidak butuh key lagi. Key yang dicabut menjawab
401 API_KEY_REVOKED. - Cek log API untuk request yang tidak Anda kenali.
- Cek penarikan dana terbaru dan data rekening pencairan Anda.
- Ganti kata sandi dashboard dan keluarkan sesi lain kalau Anda curiga akun ikut terekspos. Baca cara menjaga akun merchant tetap aman.
Daftar periksa singkat
- Key ada di environment variable di server, tidak di tempat lain.
- Key sandbox untuk uji coba, satu key live berlabel untuk setiap sistem.
- IP yang diizinkan diatur di setiap key live.
- Rotasi terjadwal, email keamanan dibaca.
Webhook Anda juga butuh perhatian yang sama: selalu verifikasi tanda tangannya, supaya tidak ada yang bisa memalsukan pesan "terbayar". Selengkapnya ada di dokumentasi API.