如何保护您的支付 API 密钥:7 条实用规则
API 密钥可以以您的名义创建付款并申请提现。本文说明密钥应放在哪里、如何只允许您自己的服务器使用,以及泄露后该怎么办。
发布于 07 十月 2026 阅读约 3 分钟

API 密钥是您的网站与 PAYWISE 通信时使用的密码。任何拿到正式密钥的人,都可以以您的名义创建付款,并通过 API 向您设置的收款账户申请提现。所以值得花几分钟好好保护它。
1. 密钥只放在服务器上
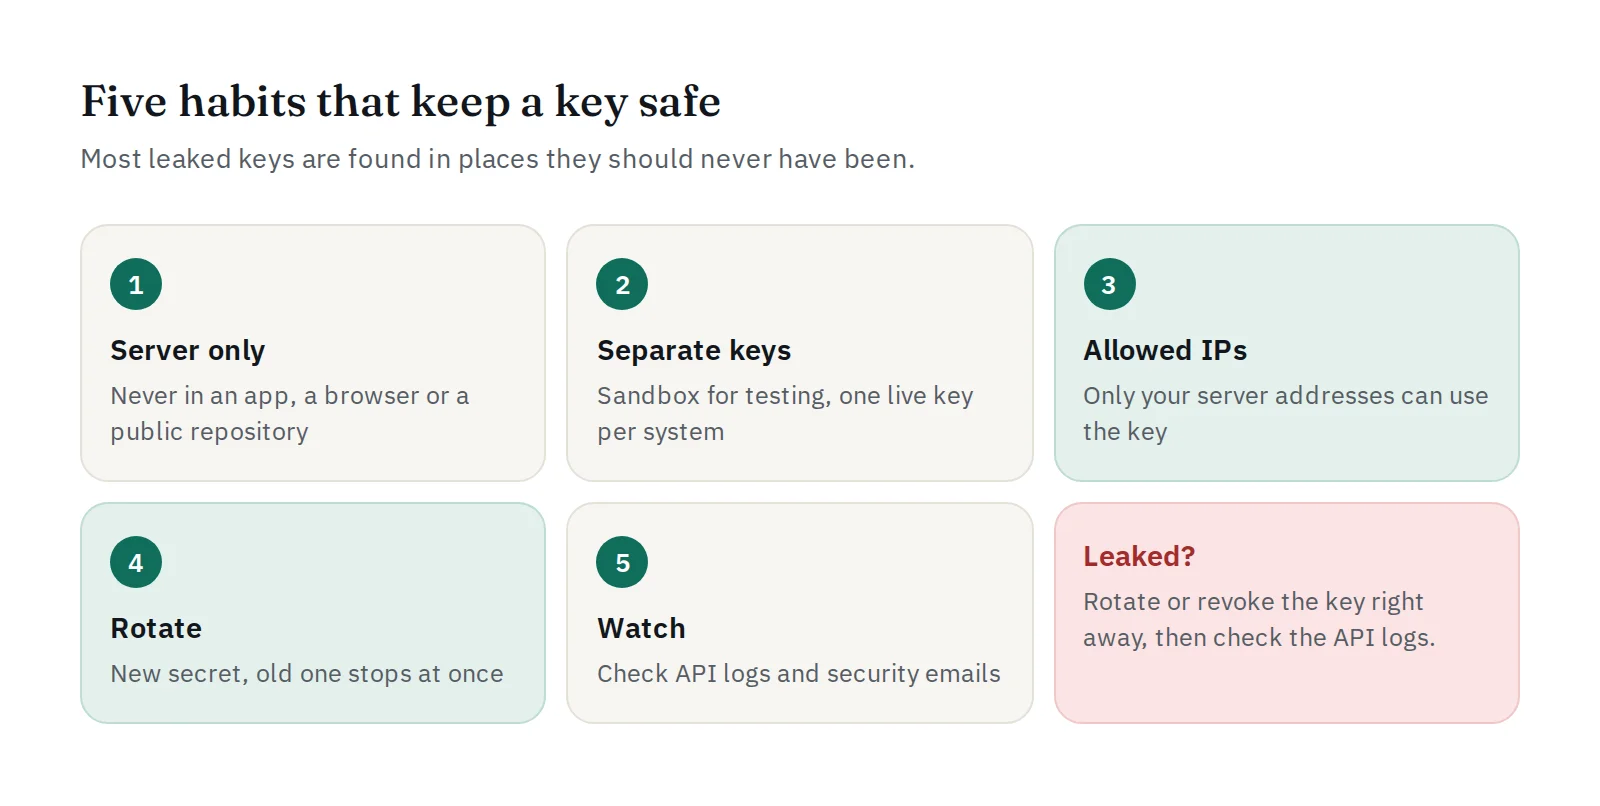
密钥应该放在您的后端:顾客永远看不到的服务器代码中。不要放在:
- 手机应用、桌面应用或浏览器 JavaScript 中(任何人都能拆开查看),
- 公开或共享的代码仓库中,
- 截图、聊天消息或客服工单中。
请把它保存在环境变量或密钥管理工具中,而不是写在代码里:
# .env(永远不要提交)
PAYWISE_API_KEY=pw_live_...
如果您的应用需要发起付款,应用先请求您的服务器,再由服务器调用 PAYWISE。
2. 创建时立即保存
PAYWISE 只保存每个密钥的指纹,而不保存密钥本身,因此完整密钥只在创建后显示一次。请立即复制到您的密钥存储中。如果丢失,直接新建一个即可。
3. 分开使用密钥
- 沙盒密钥(
pw_test_...)只能用于测试交易。用于开发和预发布环境。 - 正式密钥(
pw_live_...)涉及真实资金。只给生产环境使用。 - 每个系统一个正式密钥(例如商城和账单服务器),并写清楚标签。某个系统出问题时,您可以单独更换它的密钥,不影响其他系统。
4. 只允许您服务器的 IP 地址
在 API Keys 页面,您可以为每个密钥设置允许的 IP:单个地址或 CIDR 范围,最多 50 个。来自其他地址的请求会被拒绝并返回 403 IP_NOT_ALLOWED,即使密钥正确。这样,被盗的密钥离开您的服务器就毫无用处。
不确定服务器用的是哪个地址?打开 API 日志:每个请求都会显示来源 IP。
5. 定期轮换密钥
轮换会生成一个新密钥,标签和允许的 IP 保持不变,旧密钥立即失效。要做到不中断服务:
- 安排一个可以更新服务器的短暂时间。
- 点击轮换并复制新密钥。
- 更新环境变量,然后重启或重新加载应用。
- 查看 API 日志:使用新密钥的请求应该成功。
在有权限的团队成员离职后、迁移服务器后,以及按固定周期进行轮换。
6. 监控密钥的使用情况
- API 日志显示每个请求的状态、IP 和请求 ID。
- 每个密钥都会显示最近使用时间。本应闲置却在被使用的密钥需要仔细检查。
- 密钥被创建、轮换或撤销时,PAYWISE 会发送安全邮件。如果不是您本人操作,请立即处理。
7. 如果密钥泄露
- 轮换密钥;如果该系统不再需要密钥,就直接撤销。已撤销的密钥会返回
401 API_KEY_REVOKED。 - 在 API 日志中查找您不认识的请求。
- 检查最近的提现以及收款账户信息。
- 如果怀疑账户也已暴露,请修改后台密码并退出其他会话。参见保护您的商户账户安全。
快速检查清单
- 密钥只在服务器的环境变量中,别处没有。
- 测试用沙盒密钥,每个系统一个带标签的正式密钥。
- 每个正式密钥都设置了允许的 IP。
- 计划好轮换,认真阅读安全邮件。